


October 7, 2026
October 7, 2026
Un helpdesk bancaire n'est pas un helpdesk informatique classique portant un logo de banque. Il opère dans un périmètre réglementé, où une réinitialisation de mot de passe mal gérée peut devenir un constat d'audit. Ce guide expose ce que les régulateurs de Singapour, de Malaisie et de l'Union européenne attendent de votre prestataire, et quelles clauses contractuelles sont obligatoires plutôt qu'optionnelles.
En bref : le support informatique bancaire est un support technique délivré dans un périmètre réglementé. Au-delà des incidents, le prestataire doit satisfaire le régulateur : accès d'audit contractuel, localisation des données déclarées, sous-traitance encadrée, continuité testée et plan de sortie documenté. À Singapour, en Malaisie et dans l'UE, ce sont des obligations prudentielles, pas des préférences commerciales.
Ce qui distingue un helpdesk bancaire d'un helpdesk informatique classique
Cinq différences déterminent si un centre de support convient à une banque régulée. Chacune modifie le contrat, pas seulement la description du service.
La conséquence pratique est simple. Lorsque vous évaluez un prestataire pour une banque, vous n'achetez pas seulement des délais de réponse. Vous étendez votre propre périmètre de conformité à une autre société, et vous restez responsable de ce qui s'y produit.
Trois cadres réglementaires régissent la plupart des banques qui nous posent cette question. Si vous opérez à Singapour, en Malaisie ou dans l'Union européenne, au moins l'un d'eux s'applique à votre dispositif de support.
L'Autorité monétaire de Singapour a publié ses Guidelines on Outsourcing (Banks), entrées en vigueur le 11 décembre 2024 et applicables à toutes les banques et banques d'affaires de Singapour. Elles définissent la responsabilité du conseil d'administration et de la direction générale sur le risque d'externalisation, la due diligence des prestataires, la protection de la confidentialité des données et la continuité d'activité.
Une évolution plus large est en cours. Le 6 mars 2026, la MAS a publié un document de consultation proposant des Guidelines on Third-Party Risk Management, destinées à remplacer les Guidelines on Outsourcing pour les banques comme pour les autres institutions financières. La consultation s'est close le 20 avril 2026. Le périmètre proposé dépasse la seule externalisation : il couvrirait toutes les institutions financières recourant à des services tiers, et introduit quatre obligations à noter dès maintenant.
Le point relatif à la sous-traitance mérite attention lorsque vous externalisez un helpdesk. Si votre prestataire redirige discrètement les tickets en surcharge vers un quatrième acteur, cela entre désormais pleinement dans le périmètre. Demandez où chaque ticket peut physiquement être consulté, et pas seulement où se trouve le siège social.
Bank Negara Malaysia a publié un Policy Document on Outsourcing entré en vigueur le 1er janvier 2019, applicable aux banques agréées, banques d'investissement, banques islamiques, assureurs, opérateurs takaful et institutions financières de développement. Ses exigences suivent une logique comparable : responsabilité du conseil, due diligence sur la capacité et la localisation du prestataire, accès contractuel du régulateur, confidentialité des données, continuité d'activité et stratégie de sortie définie.
Le règlement sur la résilience opérationnelle digitale s'applique depuis le 17 janvier 2025. Il couvre les entités financières opérant dans l'Union européenne ainsi que leurs prestataires tiers critiques de services informatiques, y compris ceux établis hors de l'Union. Parmi ses exigences, les entités financières doivent tenir un registre complet et à jour de tous les contrats conclus avec des prestataires tiers de services informatiques.
Cette dernière clause compte pour tout prestataire asiatique servant une banque européenne, comme pour toute banque européenne opérant son support depuis l'Asie. Un prestataire déjà inscrit dans un registre DORA sait quelles preuves un superviseur réclame. Celui qui ne l'a jamais été apprendra sur votre projet.
En lisant les trois cadres côte à côte, les exigences communes sont constantes. Utilisez ce tableau comme volet conformité de votre appel d'offres.
Aucune de ces demandes n'est inhabituelle. Un prestataire ayant servi des clients régulés aura les réponses prêtes. Une hésitation sur l'accès d'audit ou sur le lieu de production est le signal d'alerte le plus clair que vous obtiendrez.
La plupart des banques connaissent déjà le modèle général N1 à N3. Ce qui change dans la banque n'est pas le nombre de niveaux, mais leur contenu.
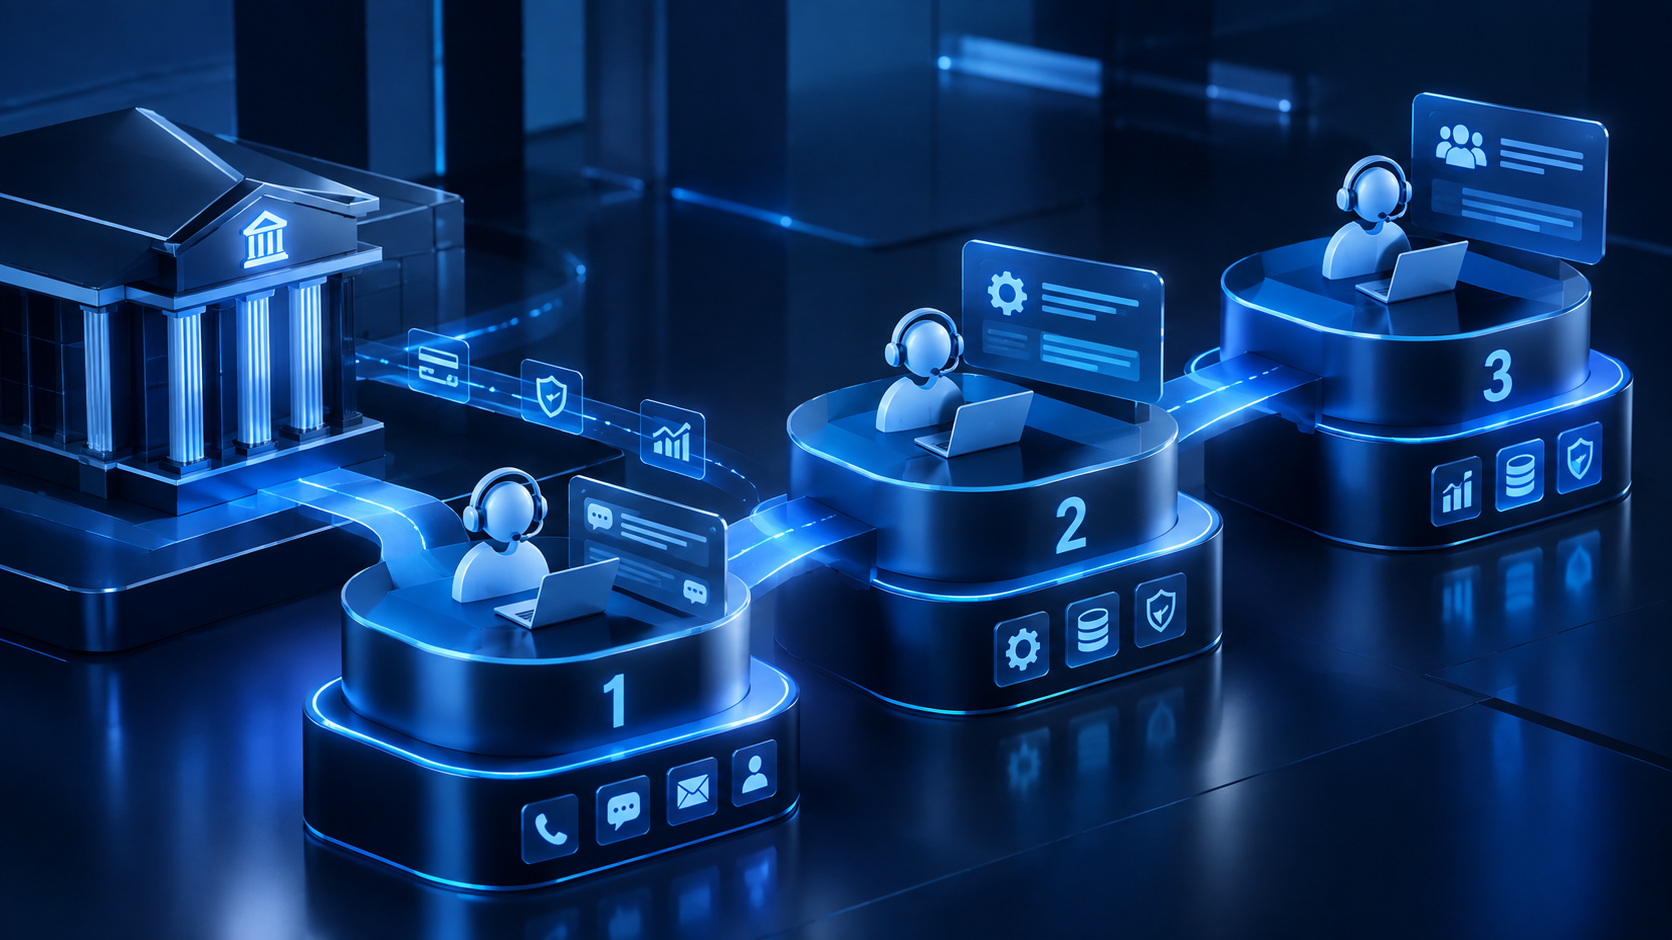
Au niveau 1, le volume dans une banque ne vient presque jamais d'un ordinateur en panne. Il vient des accès. Un agent d'agence bloqué hors de l'application guichet entre l'ouverture et le premier client, un chargé de clientèle dont le jeton d'authentification a expiré, un nouvel arrivant à habiliter sur quatre systèmes. Ce sont des tickets rapides avec une queue de conformité, car chaque action sur une identité laisse une trace d'audit que quelqu'un finira par lire.
Le niveau 2 est celui où la spécificité bancaire commence. L'agent doit distinguer un fichier de paiement rejeté à la validation d'un fichier rejeté à la transmission, car le premier est un problème métier et le second un incident. Un support technique généraliste ne fait pas cette distinction, et c'est pourquoi un helpdesk bancaire exige des procédures écrites pour vos systèmes réels.
Le niveau 3 touche aux plateformes de core banking, aux réseaux de paiement et à la couche d'intégration entre les deux. De nombreuses banques le conservent durablement en interne, et ce choix se défend. La frontière utile de l'externalisation se situe généralement entre le niveau 2 et le niveau 3.
Un contrat de niveau de service rédigé pour une entreprise ordinaire ne résistera pas à une revue de résilience opérationnelle. La correction consiste à définir la priorité par impact bancaire plutôt que par type de ticket.
Considérez ces valeurs comme un point de départ de rédaction et calibrez-les sur vos propres heures de coupure, car une coupure de paiement à 16h00 rend un objectif de résolution de 8 heures sans effet pour un échec de traitement détecté à 15h00.
Trois clauses supplémentaires méritent d'être imposées. D'abord, définir la fenêtre de mesure et qui la restitue, car un prestataire qui rend compte de sa propre performance sans données brutes n'est pas mesurable. Ensuite, fixer des pénalités assez élevées pour modifier les comportements. Enfin, convenir de ce qui se passe en cas de manquement répété, car des pénalités seules n'ont jamais corrigé un centre de support structurellement sous-dimensionné.
Méfiez-vous du taux de disponibilité affiché. Un prestataire annonçant 99,999 pour cent de disponibilité propose environ cinq minutes d'indisponibilité non planifiée par an sur l'ensemble du service. Demandez sur quelle base ce chiffre est mesuré et si la maintenance planifiée en est exclue, car les exclusions comptent souvent davantage que le chiffre lui-même.
Le support bancaire doit couvrir les heures pendant lesquelles vos systèmes tournent, ce qui, pour les systèmes de paiement et de cartes, signifie en continu. Trois modèles fonctionnent.
Un centre offshore unique avec rotation d'équipes est le plus simple à piloter et le moins coûteux, même si les équipes de nuit retiennent généralement moins bien leur personnel. Un modèle follow-the-sun réparti sur deux ou trois régions donne à chaque ticket une équipe en horaire de jour, au prix d'une discipline de passation exigeante et d'un tarif plus élevé. Un modèle hybride maintient le niveau 1 offshore en continu tandis que les niveaux 2 et 3 travaillent en heures ouvrées dans un fuseau proche de la banque, ce qui convient à la plupart des établissements de taille intermédiaire.
Le recouvrement horaire est la variable que les acheteurs sous-estiment le plus. Le Vietnam se situe exactement une heure derrière Singapour, si bien qu'une équipe basée au Vietnam partage une journée de travail entière avec une banque singapourienne. Les escalades se règlent dans la même journée plutôt que le lendemain. Comparé à un centre situé en Europe centrale ou orientale, où le recouvrement utilisable avec Singapour se réduit à une fenêtre étroite en bordure des deux journées de travail, l'écart opérationnel se lit dans les délais de résolution de niveau 2 plutôt que dans le contrat.
Chacun des cadres ci-dessus impose à la banque de savoir où résident ses données et qui peut y accéder. Pour un helpdesk, cela se traduit par quatre questions concrètes.
Où est hébergé l'outil de ticketing, et cette juridiction est-elle acceptable pour votre régulateur ? Quelles données clients entrent réellement dans un ticket, et pouvez-vous les réduire ? Les captures d'écran jointes aux tickets constituent la fuite la plus fréquente de données clients de production vers un outil de support, et les masquer à la source est plus simple que de les gouverner ensuite. Qui, chez le prestataire, peut lire un ticket, et cet accès est-il journalisé et consultable par vous ? Que se passe-t-il à la fin du contrat, et sous quel format vos données vous reviennent-elles ?
Le Vietnam est devenu une réponse crédible à ces questions pour les banques de la région, et nous avons examiné pourquoi dans notre analyse de la sécurité des données dans l'externalisation. Lorsque le support touche aux accès à privilèges ou aux outils de sécurité, il relève d'un périmètre de gestion de la sécurité défini plutôt que d'un contrat de support généraliste.
Notez chaque point comme prouvé, affirmé ou absent. Tout élément qui reste « affirmé » après deux entretiens doit être traité comme absent.
Le dernier point est facile à vérifier et décide fréquemment du choix. Demandez les horaires de l'équipe précise qui vous servira, et non la déclaration de couverture mondiale de l'entreprise.
Une banque peut-elle externaliser son helpdesk au regard des règles de la MAS ?
Oui. Ni les Guidelines on Outsourcing (Banks), ni le projet de Guidelines on Third-Party Risk Management n'interdisent l'externalisation. Ils imposent à la banque de gouverner le dispositif, d'en évaluer le risque et d'en conserver la responsabilité. Externaliser le travail n'externalise pas la responsabilité.
La consultation de la MAS sur le risque tiers change-t-elle quelque chose aujourd'hui ?
La consultation s'est close le 20 avril 2026 et les lignes directrices définitives n'étaient pas encore en vigueur à la date de rédaction. Le périmètre proposé étant plus large que celui des lignes directrices actuelles, il est prudent de vérifier l'état d'avancement sur le site de la MAS avant de signer un contrat de support pluriannuel, et de constituer dès à présent un registre des tiers si vous n'en tenez pas encore.
Faut-il externaliser le support de niveau 3 ?
En général pas lors du premier contrat. Le niveau 3 touche au core banking et aux systèmes de paiement, où la connaissance interne porte l'essentiel de la valeur. Une trajectoire fréquente consiste à externaliser les niveaux 1 et 2, à mesurer pendant deux ou trois trimestres, puis à décider.
Combien de temps dure la transition ?
Pour une banque de taille intermédiaire, prévoyez huit à douze semaines couvrant la captation de connaissance, la rédaction des procédures, le doublonnage et une bascule par étapes. Comprimer cette durée en dessous de huit semaines est le moyen le plus sûr de produire un mauvais premier trimestre.
Conclusion
La question posée à la plupart des banques n'est pas de savoir s'il faut externaliser le support, mais de savoir si un prestataire donné peut opérer dans un périmètre réglementé sans générer de constats. Cette question se tranche par des preuves, et la grille ci-dessus est le chemin le plus rapide pour les obtenir.
Serdao pilote des activités de support technique et de développement logiciel depuis dix-huit ans, avec un siège en France et une production à Hô Chi Minh-Ville, une structure qui réunit les pratiques de gouvernance européennes et les horaires de travail de l'Asie du Sud-Est dans un même dispositif. Nous sommes aussi membres de la CCI France Vietnam et de la French Tech. Pour voir comment cela s'applique à votre environnement, nos pages support helpdesk et support technique détaillent le périmètre, et vous pouvez contacter notre équipe pour échanger sur vos besoins.